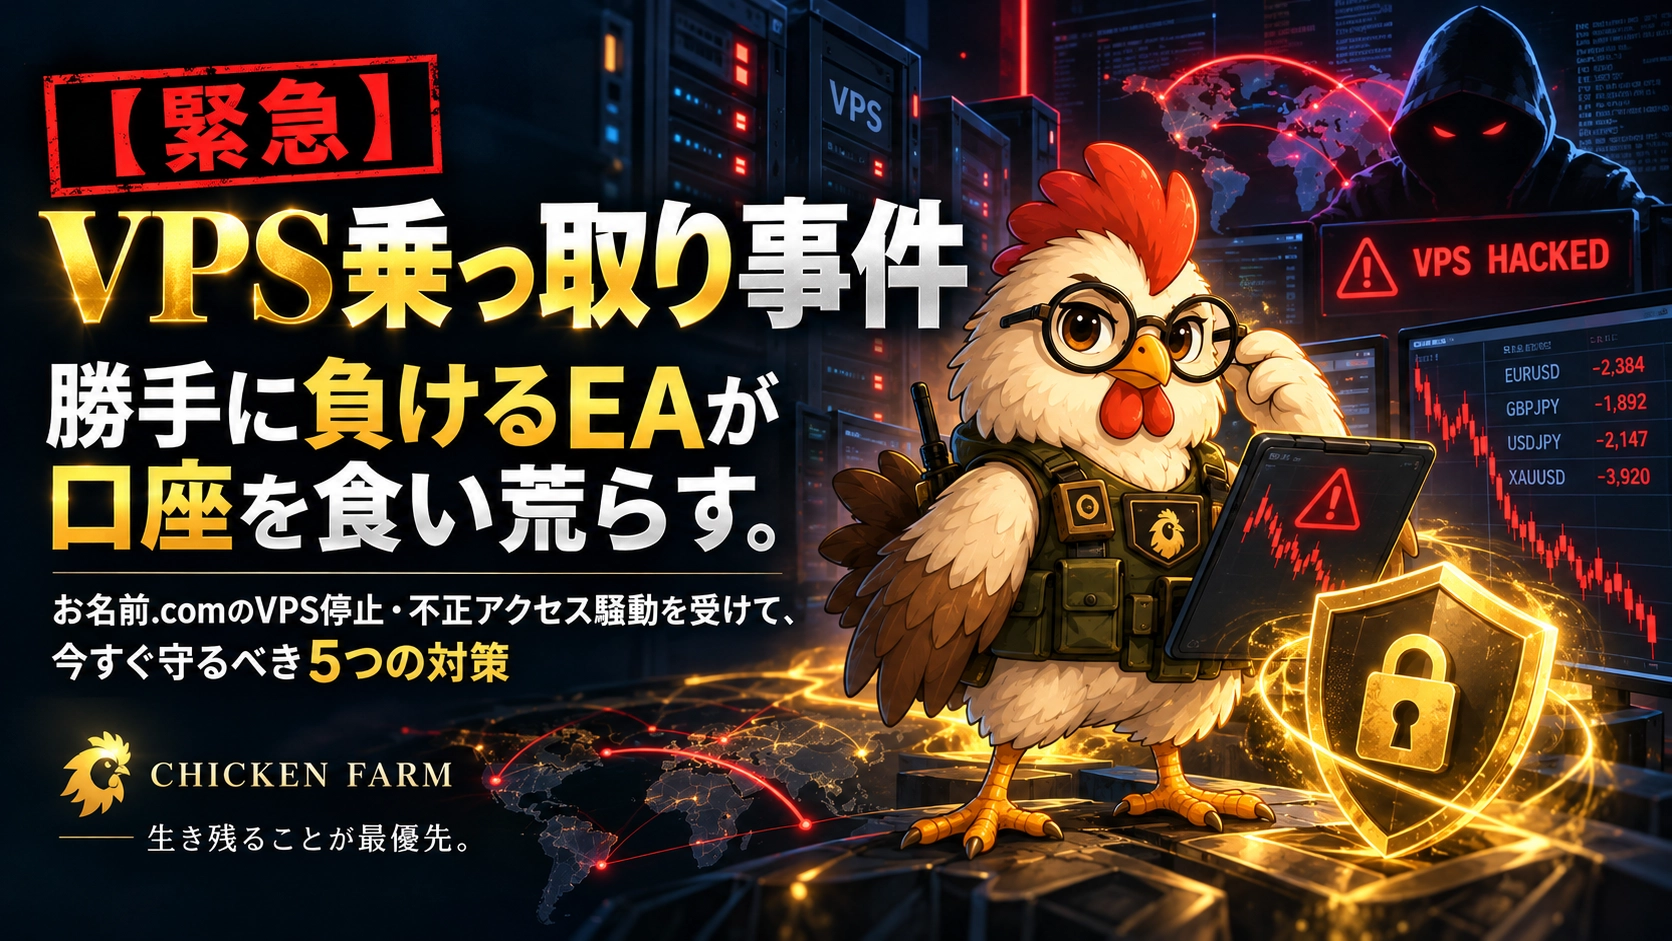
【ฉุกเฉิน】เหตุการณ์ VPS ของ お名前.com ถูกโจรกรรม ― “EA ที่แพ้ด้วยตัวเอง” กินทรัพย์ในบัญชีของคุณ คุณควรดำเนินการมาตรการทั้งหมดทันที
สวัสดีครับ/ค่ะ ที่ฟาร์มไก่
คำขวัญของฟาร์มนี้คือ “ทำให้ไก่ (บัญชี) มีชีวิตต่อไป” เราให้ความสำคัญกับการไม่เคลื่อนไหวตามตลาด และการอยู่รอดมากกว่าทุกสิ่ง
แต่ครั้งนี้ จากสถานที่ที่ไม่เกี่ยวกับตลาดเลย ประตูคอกไก่ถูกเปิดออกอย่างง่ายดาย
ขอพูดตามตรง ผมเคยรัน MT4 บน VPS ของ name.com ตลอด 24 ชั่วโมง เมื่อต้นข่าวปรากฏ ผมขนลุกทันที ผมเปลี่ยนรหัสผ่านทั้งหมดและย้าย VPS ทันที
เรื่องนี้ไม่ใช่เรื่องของคนอื่น มันเกี่ยวข้องกับทุกคนที่รัน EA
■ เกิดอะไรขึ้น — 26,000 เครื่องถูกโจมตีพร้อมกัน
วันที่ 21 ตุลาคม GMO Internet ประกาศว่า VPS สำหรับเทรด FX อัตโนมัติอย่าง “ชื่อ.com Desktop Cloud” มีผู้ไม่ประสงค์ดีบุกรุกและติดตั้งโปรแกรมที่ไม่พึงประสงค์ในบางเซิร์ฟเวอร์
เซิร์ฟเวอร์ที่อาจได้รับผลกระทบมีถึง 26,739 เครื่อง
ตั้งแต่เช้าวันนั้น ตั้งแต่ตีสี่เป็นต้นไป เซิร์ฟเวอร์ทุกแพลนถูกปิดทีละชุด กล่าวได้ว่า EA ของผู้เทรดจำนวนมากถูกหยุดใช้งานอย่างกะทันหันในเช้าวันนั้น บางคนอาจยังถือสถานะการเทรดอยู่แล้วหยุด
ยิ่งไปกว่านั้น มีการระบุว่า ข้อมูลในเซิร์ฟเวอร์อาจถูกเข้าถึงได้
■ “DEMOFASTLOSS” — ฝันร้ายที่ EA เป็นฝ่ายแพ้โดยตั้งใจ
ความจริงที่น่ากลัวเริ่มจากตรงนี้
บน X มีผู้ใช้งานร้องไห้กันเป็นระลอกๆ รายงานการสูญเสียตั้งแต่หลายหมื่นเยนถึงเป็นแสนเยนจากการทำรายการที่ไม่ทราบสาเหตุ
แล้วชื่อที่ปรากฏในรายงานของผู้เสียหายคือ “DEMOFASTLOSS”
เป็น EA ที่ตั้งใจทำให้แพ้ เพื่อให้การซื้อขายเกิดผลขาดทุน แล้วทำการเทรดโดยอัตโนมัติ
EA ปกติถูกออกแบบมาเพื่อชนะ แต่ EA นี้ถูกออกแบบมาเพื่อแพ้ มันเป็นอุปกรณ์ที่ทำให้บัญชีของคุณถูกล้างทุนอย่างรวดเร็วที่สุด
※ข้อมูลเหล่านี้มาจากรายงานของผู้เสียหายรายบุคคล ไม่ได้รับการยืนยันทางการ
■ เหตุใดถึง “แพ้” — ความคาดเดาของผู้กระทำ
การถอนเงินจากบัญชี FX โดยตรงทำได้ไม่ง่ายนัก เพราะการถอนมักจำกัดไว้ที่บัญชีชื่อเดียวกับผู้ใช้งาน
แล้วจะทำอย่างไรดี
แพ้กระทบในบัญชีของผู้เสียหายให้ใหญ่ขึ้น จากนั้นฝั่งตรงข้ามที่ผู้กระทำเตรียมไว้จะชนะ ด้วยวิธีนี้เงินของผู้เสียหายจะไหลไปยังฝ่ายคนร้ายเป็น “ผลลัพธ์การเทรด”
ในคดีการยึดครองหุ้น/ FX วิธีการนี้ใช้มานานแล้ว และเป็นไปได้ที่ EA จะถูกทำให้ทำงานอัตโนมัติและกระจายไปยังหลายบัญชีพร้อมกัน
นอกจากนี้ มีรายงานว่าจุดเข้าถึงมาจาก IP ของฟินแลนด์ แต่สิ่งเหล่านี้มักเข้าผ่าน VPN หรือเซิร์ฟเวอร์ที่ถูกยึดมา จึงไม่จำเป็นต้องบ่งชี้ถึงที่อยู่ของผู้กระทำ
■ ทำไมผู้ใช้งาน EA ถึงถูกเป้าหมาย
เหตุผลง่ายๆ
การใช้งาน EA บน VPS ตลอด 24 ชั่วโมงต้องทำให้ MT4 บันทึก “รหัสผ่านไว้เพื่อเข้าสู่ระบบ” ซึ่งหมายความว่าภายใน VPS มีรหัสบัญชีและรหัสผ่านรวมกันอยู่
เมื่อถูกแฮ็กเข้ามาก็คือการเปิดเผยกุญแจบัญชี
อีกทั้งผู้ที่ใช้ง EA มักมีแนวโน้มพึ่งพาในการไม่ดูแลรักษาบัญชีเป็นระยะเวลานาน จึงเป็นกลุ่มที่ง่ายต่อการถูกโจมตี
■ สมัย AI ในการโจมตี รวดเร็วและกว้างขวาง
เส้นทางการบุกรุกครั้งนี้ยังไม่ได้เปิดเผยต่อสาธารณชน ไม่ทราบว่าได้ใช้ AI หรือไม่
อย่างที่เป็นเรื่องทั่วไป ผู้โจมตีพยายามพัฒนาความเครื่องมือ ออกแบบกลไกการโจมตี และส่งข้อมูลไปยังหลายหมื่นเครื่องพร้อมกัน งานนี้รวดเร็วและราคาถูกลงเรื่อยๆ
ยุคที่ทีละคนเดี่ยวๆ เดินตามรหัสผ่าน เปลี่ยนเป็นยุคที่รวบเข้ามาเป็นกลุ่ม ซึ่งผู้รักษาควรปรับตัวด้วย
■ สิ่งที่ควรทำเดี๋ยวนี้ — เช็คลิสต์ 5 นาที
ถ้ายังไม่ได้ทำ ให้ปิดบทความแล้วทำเลย
เปลี่ยนรหัสผ่านบัญชี FX ทั้งหมด (สำหรับการเทรดและนักลงทุน)
เปลี่ยนรหัสผ่านที่ใช้ซ้ำกันทั้งหมด (อีเมล หน้าเว็บสมาชิกของผู้ให้บริการ และ GoGoJyan เป็นต้น)
ตั้งค่าการยืนยันสองขั้นตอน (ถ้าใช้ได้ในหน้าเว็บของผู้ให้บริการจงใช้อย่างแน่นอน)
ตรวจสอบประวัติการเทรดของทุกบัญชีตั้งแต่ช่วงปลายวันที่ 20 ตุลาคม
ระวังอีเมล/โทรศัพท์ปลอมที่อ้างว่า “คุ้มครอง” หรือ “เพื่อยืนยัน” เพราะเป็นการหลอกลวง
ถ้าพบการเทรดที่น่าสงสัย ให้ติดต่อฝ่ายสนับสนุนของผู้ให้บริการทันที ยิ่งเร็วเท่าไร การสืบสวนยิ่งง่ายขึ้น
■ จุดอันตรายของการเปลี่ยน VPS
เมื่อเปลี่ยน VPS มักคิดอยากคัดลอกโฟลเดอร์ MT4 ทั้งหมดจากเครื่องเก่า สร้างความสะดวกทั้งการตั้งค่าและประวัติ
แต่ควรเลี่ยง
มีความเป็นไปได้ว่าไฟล์ที่ไม่พึงประสงค์แฝงอยู่ แม้จะเปลี่ยนที่อยู่ก็ไม่ควรนำมิจฉาชีพไปด้วย
ติดตั้ง MT4 ใหม่ใน VPS ใหม่ และนำเฉพาะไฟล์ EA จากคอมพิวเตอร์ของคุณเข้ามา เท่านี้ปลอดภัย
■ วิธีดูแลรักษาแบบฟาร์มไก่เพื่อค่าใช้จ่ายบัญชี
ต่อไปนี้คือวิธีที่ฉันทำจริง หรือเริ่มใช้ตั้งแต่ครั้งนี้
① เฝ้าดูผ่านมือถือด้วยรหัสผ่านนักลงทุน
รหัสผ่านของนักลงทุนเป็นรหัส “ดูเท่านั้น” ไม่สามารถทำการเทรดได้ หากลงทะเบียนด้วยรหัสผ่านนักลงทุนในแอพ MT4 บนมือถือไว้ แม้มือถือหายก็จะไม่สามารถทำการเทรดได้ จากสถานที่อื่นนอก VPS คุณก็ยังตรวจสอบบัญชีได้
② จำใบหน้าการเทรดที่ไม่รู้จัก
รู้จักหมายเลขมาจิก (Magic Number) ของ EA คู่สกุลเงินที่ใช้งาน ปกติการใช้งาน หากเห็นการเทรดที่ไม่คุ้นเคย ให้การแจ้งเตือนทันที มูลค่าการเทรดที่ไม่รู้จัก คู่สกุลเงินที่ไม่ใช้งาน โวลุ่มใหญ่ที่ไม่ทราบที่มาของข้อความ ลองตรวจสอบ
③ ทุกวันดูยอดคงเหลือหนึ่งครั้ง
ความน่魅ของ EA คือทำให้สามารถทิ้งไว้เฉพาะการตัดสินใจการเทรด แต่ต้องห้ามละเลยบัญชีเอง อย่างน้อยก็เช็คยอดตอนดื่มกาแฟตอนเช้า
④ ใช้ AI เป็นคนเฝ้าระวัง
ถ้าฝั่งโจมตีพัฒนาเครื่องมือ ฝั่งเราก็ใช้ AI ให้ช่วยอ่านประวัติการเทรด เพื่อตรวจหาการเทรดที่ผิดปกติ ซึ่งทุกคนสามารถทำได้ตั้งแต่วันนี้
■ การรอดชีวิตไม่ได้หมายถึงชนะในตลาดเท่านั้น
ฟาร์มไก่ให้ความสำคัญกับการ “รอดชีวิต” ก่อนเสมอ เช่น จำนวนสแควร์สำหรับนานพินชัน ปริมาณล็อต การจุดหยุดขาดทุน และเวลาเสี่ยง ทั้งหมดนี้เพื่อไม่ให้บัญชีร่วงลง
แต่ครั้งนี้ เราตระหนักชัดเจนว่า
ไม่ว่าคุณจะสร้าง EA ด้วยความรอบคอบแค่ไหน หรือดูแลการจัดการเงินอย่างดีแค่ไหน หากบัญชีถูกขโมยกุญแจไป ก็จบกันภายในคืนเดียว
การบริหารความเสี่ยงในตลาดมีความสำคัญเท่าเทียมกับการปกป้องบัญชีของคุณ
การปกป้องไก่ไม่ได้ขึ้นกับอาหารและกรอบคอกเท่านั้น ยังจำเป็นประตูที่ไม่ให้สุนัขจิ้งจอกเข้ามา
ถึงผู้ที่ได้รับผลกระทบจากเหตุการณ์นี้ ฉันขอแสดงความเสียใจอย่างสุดซึ้ง หวังว่าสิ่งที่ชดเชยและการสืบสวนจะไปในทิศทางที่ดีขึ้น
และขอให้ไก่ของคุณในบทความนี้ยังคงมีชีวิตชีวาขึ้นในวันพรุ่งนี้
Chicken Farm
※บทความนี้อ้างอิงข้อมูลที่เผยแพร่เมื่อวันที่ 22 ตุลาคม ข้อมูลจากโพสต์บน X และข้อคิดเห็นทั่วไปด้านความมั่นคง โปรดตรวจสอบข้อมูลล่าสุดจากประกาศทางการของ GMO Internet